
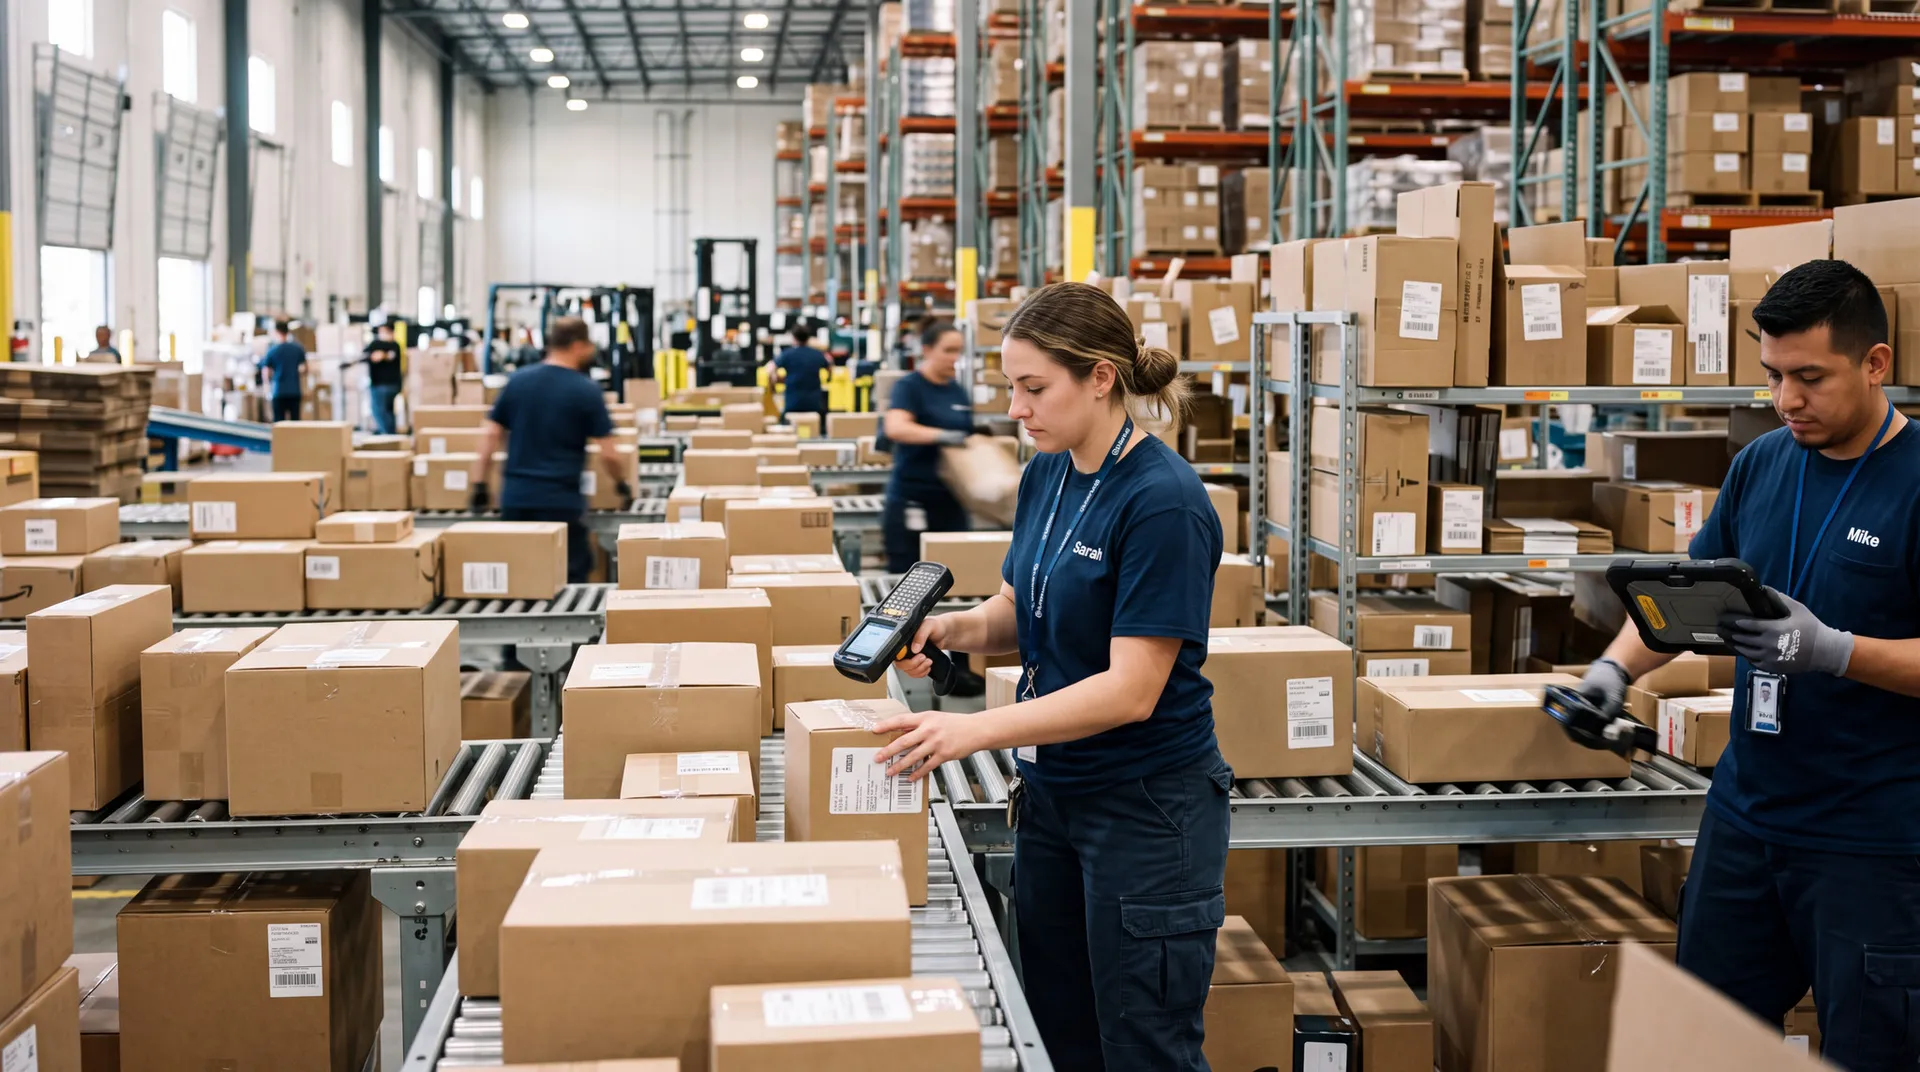
Уязвимость кроется в отсутствии аутентификации между сканером и базовой станцией. Атакующий, находящийся в зоне действия радиосигнала, подключается к станции и передаёт вредоносные команды, имитирующие нажатия клавиш на клавиатуре. Подключённый к станции компьютер воспринимает такие команды как легитимные действия пользователя — и выполняет их.
Через этот механизм злоумышленник потенциально получает возможность запустить вредоносный код и закрепиться в складской сети, включая системы управления складом (WMS). Те же векторы атаки применимы к терминалам сбора данных и термопринтерам — любому беспроводному оборудованию складской инфраструктуры.
«Точкой входа для взлома может оказаться любая технология — даже обычный сканер штрихкодов. Такая атака способна дестабилизировать работу всей экосистемы», — заявил руководитель отдела сервисов промышленной безопасности Лаборатории Касперского Сергей Сидоров.
Для складов маркетплейсов, обрабатывающих тысячи заказов в сутки, компрометация WMS означает остановку сортировки, задержку отгрузок и сбой в трекинге товаров. Продавцы, работающие по модели FBS и хранящие товар на собственных складах с подключением к платформе, несут дополнительный риск: взлом локальной сети может затронуть интеграционные каналы с маркетплейсом.
Лаборатория Касперского сформулировала конкретный перечень защитных мер. Перед подключением к сети каждое устройство следует проверять; неиспользуемые Bluetooth-интерфейсы — отключать. Права доступа необходимо ограничивать по принципу минимальных привилегий, обновления безопасности устанавливать своевременно. Складскую сеть рекомендуется делить на изолированные сегменты и регулярно проверять её защищённость внешним аудитом.
Сегментация сети — наиболее действенная мера: даже если сканер окажется скомпрометирован, атакующий не получит доступа к смежным системам учёта и интеграциям с маркетплейсом. Компаниям, использующим стороннего оператора фулфилмента, стоит запросить у него подтверждение того, что складская инфраструктура соответствует базовым требованиям сетевой безопасности.
Материалы по теме:
- Маркетплейсы просят Минфин сохранить льготные ставки УСН для торговли в 2027 году — что в 2027 году может измениться на УСН, куда предпринимателю придётся переходить с патента
- Налоговый законопроект: блокировка маркетплейсов и штрафы до 121 000 рублей — какие ещё правила для ПСН и АУСН меняет новый налоговый пакет
- ОСНО вместо УСН при открытии бизнеса: как одна ошибка обнулила прибыль — во что обходится ошибка при выборе налогового режима